Kurzantwort: Welche Tomato-App sollten Sie wählen?
Wählen Sie die Quelle passend zur Aufgabe: Website, Google-Play-Eintrag oder separat verteilte APK. Prüfen Sie Entwickler und Paketkennung, bevor Sie Funktionen oder Versionen vergleichen. TomatoAPK.wiki hat weiterhin keinen vom Entwickler kontrollierten Store- oder Release-Nachweis bestätigt, der com.tomatos.clientapp mit einer offiziellen Tomato-App verbindet.
Was bedeutet Tomato App in den aktuellen Suchergebnissen?
Gesucht werden kann eine Anime-App, die Tomato-Anime-Website oder eine APK aus einem Spiegel. Ähnliche Namen führen zu gemischten Ergebnissen, obwohl Paket und Herausgeber verschieden sind.
Unter Android ist der Paketname die technische Identität. Prüfen Sie vor der Installation Quelle, Entwickler, Paket, Datum, Datenschutz und Release-Historie.
Am sichersten ist es, die beabsichtigte Quelle zu notieren und vor der Installation Domain oder Store-URL, Entwickler, Paketname, Datum, Datenschutz und Signaturbeziehung zu bestätigen.
Tomato-App-Einträge vor der Installation anhand des Pakets vergleichen
Die Prüfung vom 30. Juli 2026 fand mehrere Tomato-Einträge, aber keinen Nachweis ihrer Verbindung zu com.tomatos.clientapp.
Ein aktuelles Store-Datum belegt keine Nachfolge eines älteren APK-Pakets.
| Quelle | Entwickler | Paket | Beobachtetes Update | Bewertung |
|---|---|---|---|---|
| Google-Play-Eintrag: Tomato - A&M | Tomato Labs | com.toma.tvtomato.tomatoextra | 31. Mai 2026 | Eigenständiges Paket |
| Google-Play-Eintrag: Tomato | HUNTER LTD | com.anime.tomato | 7. Mai 2026 | Anderer Entwickler und Paketname |
| Google-Play-Eintrag: Tomato | AnimesFlix | com.tomato.anime | 23. Juni 2026 | Anderer Entwickler und Paketname |
| Uptodown-Dritteintrag | Herausgeberkette nicht festgestellt | com.tomatos.clientapp | 27. Mai 2026; 98,12 MB XAPK | Version, Hash und Zertifikat beobachtet; kein Erstbeleg |
Ein Tomato App Paket prüfen
Prüfen Sie Quell-URL, Paket, Versionsname und -code, exakte Bytes, SHA-256, Zertifikats-Fingerprint, Mindest-Android, Architekturen und Berechtigungen.
Die Signatur zeigt Update-Kontinuität. Ein Malware-Scan beweist weder Eigentum noch Lizenz, Datenschutz oder künftiges Verhalten.
Ein Malware-Scan ist hilfreich, beweist aber weder Lizenz, Herausgeberschaft, Datenschutz, Serververhalten noch künftige Update-Sicherheit. Bewahren Sie Hash und Quellenangabe auf.
Tomato Anime Website, Store oder APK-Spiegel
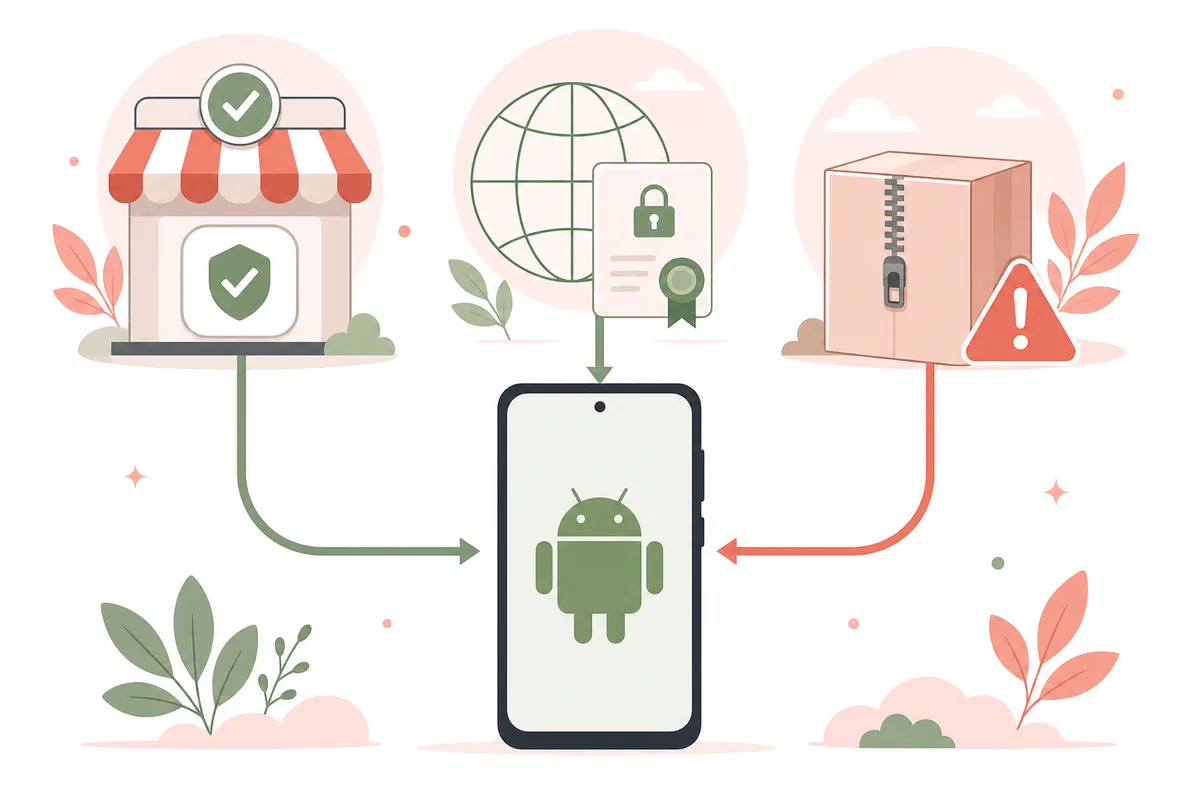
Eine Website wird durch Domain und HTTPS-Zertifikat identifiziert. Google Play ergänzt Entwickler, Paket und Datenschutz. Ein APK-Spiegel bleibt eine Drittverteilung.
Nutzen Sie den passenden Kanal: Browser für die Website, den konkreten Store-Eintrag für Play und erhöhte Vorsicht, wenn nur ein Spiegel die Datei anbietet.
TomatoAPK.wiki lässt den Direktdownload deaktiviert. Der Tomato-Anime-Link der Startseite ist ein gekennzeichneter Web-Ausweichlink eines Dritten, keine APK und kein Nachweis einer offiziellen Android-Veröffentlichung.
Den richtigen Weg wählen
Für Anime-Funktionen lesen Sie den Tomato-Anime-Leitfaden. Für die Behauptung 1.4.3 nutzen Sie die Versionsseite. Vorhandene Dateien gehören zuerst in Sicherheits- und Installationsprüfung.
Vermeiden Sie Mod-, Crack-, Premium- oder werbefreie Builds ohne Entwicklerveröffentlichung und geben Sie keine Kontodaten in nicht zugeordnete Pakete ein.
Falls eine spätere Entwicklerankündigung ein beobachtetes Store-Paket mit com.tomatos.clientapp verbindet, wird die Seite mit diesem Primärbeleg aktualisiert; bis dahin bleiben die Identitäten getrennt.
Um die Suche nach der Tomato App sauber zu beantworten, sollte zuerst der gewünschte Vertriebskanal festgehalten werden. Bei Google Play gehören Store-URL, Entwickler, Paketkennung und Datensicherheitsangaben zusammen. Bei einer Website müssen Domain, HTTPS-Verbindung, Datenschutzerklärung und Weiterleitungen geprüft werden. Eine APK aus einem Mirror benötigt zusätzlich Hash, Zertifikat, Paketformat und einen nachvollziehbaren Update-Weg. So wird eine Funktion der Website nicht versehentlich dem Paket zugeschrieben und ein Datum im Store nicht als Sicherheitsgarantie missverstanden. Vor der Anmeldung sollten außerdem angeforderte Berechtigungen, externe Links und die tatsächliche Zieladresse des Installationsbuttons geprüft werden. Wenn zwei Einträge unterschiedliche Paketnamen verwenden, müssen sie als getrennte Apps behandelt werden, bis der Entwickler eine Migration erklärt.
Damit die Prüfung später nachvollziehbar bleibt, speichern Sie die vollständige URL, den angezeigten Entwickler, den Paketnamen, die Versionsnummer, das Prüfdatum und den Dateityp gemeinsam. Ein Logo oder ein ähnlicher Titel reicht nicht aus, weil mehrere Anbieter den Namen Tomato verwenden können.
Öffnen Sie nach der Installation die Android-App-Informationen und vergleichen Sie Paketname sowie Berechtigungen erneut mit Ihren Notizen. Fordert eine Anwendung Kontakte, SMS, Bedienungshilfen oder Geräteverwaltung ohne klaren Funktionsbezug an, sollten Sie den Test stoppen und die Quelle noch einmal prüfen.
Auch ein funktionierender Start bestätigt nicht automatisch die Herkunft. Beobachten Sie, ob die App unerwartete Weiterleitungen, aggressive Pop-ups, zusätzliche Installationsaufforderungen oder einen nicht erklärten Konto-Login verlangt. Solche Signale gehören in die Risikobewertung und sollten nicht durch ein vertrautes Icon überstimmt werden.
Für einen fairen Vergleich sollten Sie immer dieselben Kriterien anwenden: offizieller oder nachvollziehbarer Verweis, identischer Paketname, passende Signatur, verständliche Datenschutzangaben und eine dokumentierte Aktualisierung. Fehlt eine dieser Grundlagen, ist die richtige Schlussfolgerung nicht automatisch Malware, sondern zunächst ungeklärte Herkunft. Verwenden Sie die Datei dann nicht für ein Hauptkonto und bewahren Sie keine persönlichen Zugangsdaten in einer unbestätigten App auf.
Ein sicherer Arbeitsablauf beginnt deshalb mit einer kleinen Bestandsaufnahme. Schreiben Sie auf, welche Funktion Sie suchen, welche Quelle Sie geöffnet haben und welche Daten die Quelle tatsächlich nennt. Vergleichen Sie erst danach Versionen oder Berechtigungen. Diese Reihenfolge verhindert, dass ein ähnlicher Markenname die Entscheidung bestimmt, bevor die technische Identität geklärt ist.
- 1
Kanal festlegen
Website, Google Play oder unabhängige APK unterscheiden.
- 2
Paket notieren
Paket und Entwickler vor Funktionsvergleich speichern.
- 3
Kontinuität prüfen
Primärankündigung und passende Signatur suchen.
- 4
Erst dann installieren
Hash, Rechte, Kompatibilität und Backup prüfen.
Quellen zu Identität und Version
Die Links belegen beobachtete Pakete und Daten, aber keine Beziehung verschiedener Herausgeber.
- Google-Play-Eintrag: Tomato - A&MEintrag für com.toma.tvtomato.tomatoextra, aktualisiert am 31. Mai 2026.
- Google-Play-Eintrag: Tomato von HUNTER LTDEintrag für com.anime.tomato, aktualisiert am 7. Mai 2026.
- Google-Play-Eintrag: Tomato von AnimesFlixEintrag für com.tomato.anime, aktualisiert am 23. Juni 2026.
- Uptodown: com.tomatos.clientappDritteintrag für com.tomatos.clientapp 1.4.3 vom 27. Mai 2026, 98,12 MB XAPK, mit SHA-256 und Zertifikat.
- APKPure: com.tomatos.clientappDrittquelle zum Datenvergleich, ohne Eigentumsnachweis.
Fragen zur Tomato App
Was ist die Tomato App?
Ein mehrdeutiger Suchbegriff für mehrere Android-Einträge, eine Tomato-Anime-Website und APK-Drittquellen.
Ist com.tomatos.clientapp das offizielle Paket der Tomato-App?
Die Prüfung vom 19. September 2026 findet weiterhin Drittanbieter-Einträge mit com.tomatos.clientapp, aber keinen vom Entwickler kontrollierten Store- oder Release-Nachweis, der es als offizielles aktuelles Paket bestätigt. Behandeln Sie die Paketidentität als ungeprüft, bis eine Primärquelle Name, Entwickler, Signatur und Verlauf verbindet.
Sind die Tomato Apps bei Google Play identisch?
Nicht belegt; Entwickler und Paketnamen unterscheiden sich.
Ist die Tomato Anime Website eine APK?
Nein. Website und APK sind verschiedene Vertriebswege.
Welche Tomato App soll ich laden?
Nur den Eintrag, dessen Entwickler, Paket, Datenschutz, Signatur und Historie zu einer vertrauenswürdigen Quelle passen.
Warum unterscheiden sich Größe und Version?
Pakete, Bundles, Architekturen, Kompression oder Neupaketierung können abweichen. Vergleichen Sie Bytes, Hash, Manifest und Signatur.